Netgate Discussion Forum
    • Categories
    • Recent
    • Tags
    • Popular
    • Search
    • Register
    • Login
    Introducing Netgate Nexus: Multi-Instance Management at Your Fingertips.

    pfsense não bloqueia acesso da LAN

    Scheduled Pinned Locked Moved Portuguese
    18 Posts 3 Posters 3.1k Views 3 Watching
    Loading More Posts
    • Oldest to Newest
    • Newest to Oldest
    • Most Votes
    Reply
    • Reply as topic
    Log in to reply
    This topic has been deleted. Only users with topic management privileges can see it.
    • H
      hcoelhos
      last edited by

      Boa tarde pessoal,

      Começei a mexer com pfsense recentemente e estou com um problema aparentemente básico, porém já tem dois dias e não consigo resolver.

      Eu instalei o pfsense e tudo deu certo, configurei as interfaces LAN e WAN sem problemas. Testei minha LAN e esta navegando na internet conforme desejado.

      Por padrão o pfsense criou em LAN uma regra liberando toda a LAN Net para acessar a internet, removi essa regra para liberar apenas o que desejo. Ao remover essa regra percebi que a LAN continuava a navegar. Removi então todas as regras incluindo a anti-lockout (acessando o pfsense pela wan) e mesmo assim a LAN continua a navegar.

      Nos logs do firewall verifico que a navegação está sendo permitida por uma regra chamada "USER_RULE" que não existe em nenhuma de minhas duas interfaces em Firewall -> Regras.

      Já tentei colocar nas regras uma regra bloqueando toda a LAN net e nada bloqueia a navegação, a liberação parece estar sendo feita em um nivel acima das regras de firewall. Desse jeito a LAN funciona, porém não consigo configurar nenhum bloqueio para ela.

      Alguém já passou por isso ou sabe o que pode estar acontecendo ?

      Obrigado,

      andrezaomacA 1 Reply Last reply
      Reply Quote 0
      • andrezaomacA
        andrezaomac @hcoelhos
        last edited by

        @hcoelhos Crie um Regra na LAN, bloqueando as Portas 80 e 443 .. Certamente vai bloquear sua navegação!!

        Consultoria em Servidores Linux/Windows.
        contato@andrenetwork.com.br

        Tecnólogo em Redes de Computadores.
        Bacharel em Sistemas da Informação.


        http://www.andrenetwork.com.br

        Limeira - SP

        1 Reply Last reply
        Reply Quote 0
        • H
          hcoelhos
          last edited by

          Ola andrezaomac,

          Não funciona, é exatamente essa a questão, as regras de bloqueio não estão parando a navegação. Já tinha uma regra bloqueando tudo da LAN net para qualquer coisa, porém criei as regras como me falou para desencargo de conciência, mas o resultado foi o mesmo.

          Outra coisa que reparei, é que mesmo só com as regras de bloqueio criadas, sem nada liberado, eu continuo acessando o pfsense pela lan, nem isso deveria funcionar.

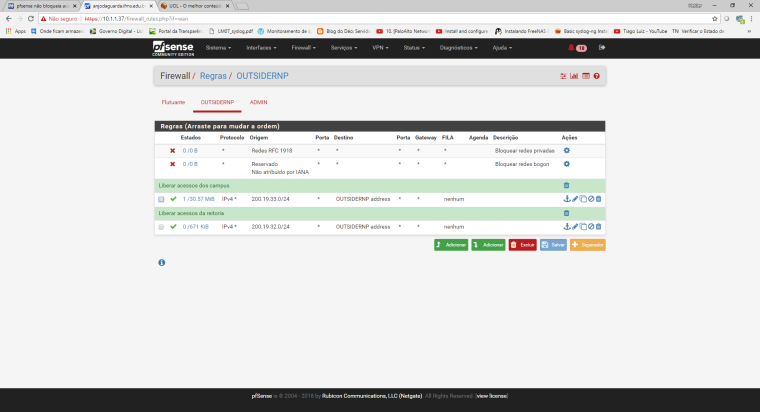
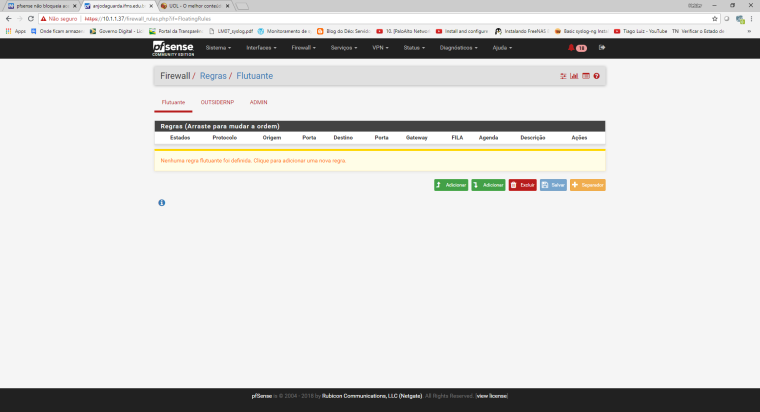
          Estou anexando uma imagem de como estão minhas regras para verificarem como o problema é maluco.

          interface ADMIN = LAN
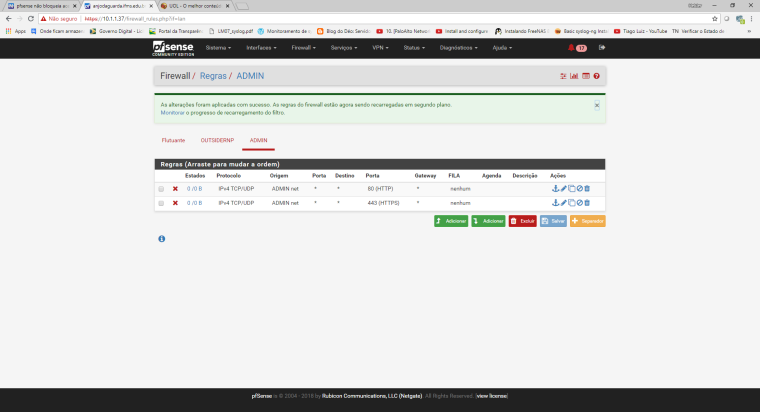
          0_1533299879903_adb94a58-ac44-457f-83f6-e10f8ac8c257-image.png

          Interface OUTSIDERNP = WAN

          0_1533299937769_5a5a53bb-0b3d-40e6-9cd9-d2309d28a6b2-image.png

          Flutuante

          0_1533299951191_96b72289-4e81-46a3-9e21-4c365d5ea556-image.png

          Desse jeito que está, continuo navegando tranquilamente por qualquer porta ou site com meus hosts ligados na LAN, inclusive acessando o pfsense.

          andrezaomacA 2 Replies Last reply
          Reply Quote 0
          • andrezaomacA
            andrezaomac @hcoelhos
            last edited by

            @hcoelhos Na aba LAN, coloque a Regra assim.

            Estado = blocked
            Protocolo = IPv4*
            Origem= *
            Porta= *
            Destino= *
            Porta= *
            Gateway= *

            Consultoria em Servidores Linux/Windows.
            contato@andrenetwork.com.br

            Tecnólogo em Redes de Computadores.
            Bacharel em Sistemas da Informação.


            http://www.andrenetwork.com.br

            Limeira - SP

            1 Reply Last reply
            Reply Quote 0
            • andrezaomacA
              andrezaomac @hcoelhos
              last edited by

              @hcoelhos Outro detalhe.
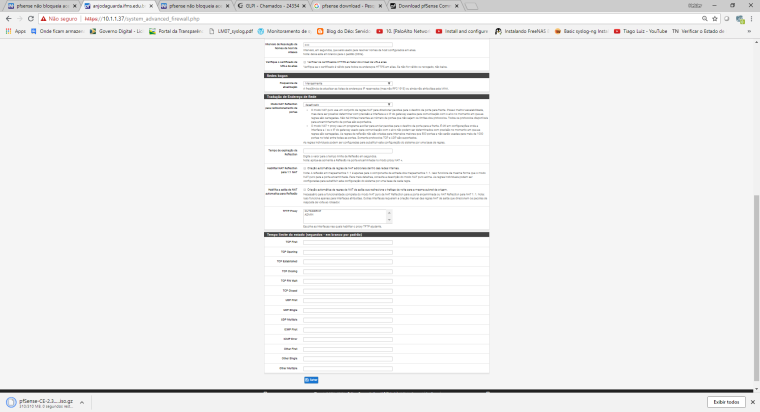
              Em SistemaAvançado>>Firewall & NAT
              Em Opções de Otimização do Firewall: qual está ?

              Consultoria em Servidores Linux/Windows.
              contato@andrenetwork.com.br

              Tecnólogo em Redes de Computadores.
              Bacharel em Sistemas da Informação.


              http://www.andrenetwork.com.br

              Limeira - SP

              1 Reply Last reply
              Reply Quote 0
              • H
                hcoelhos
                last edited by

                Então, a regra estava assim antes, mas não funcionava. Coloquei dos dois jeitos agora, e os hosts continuam navegando, olha a imagem abaixo:
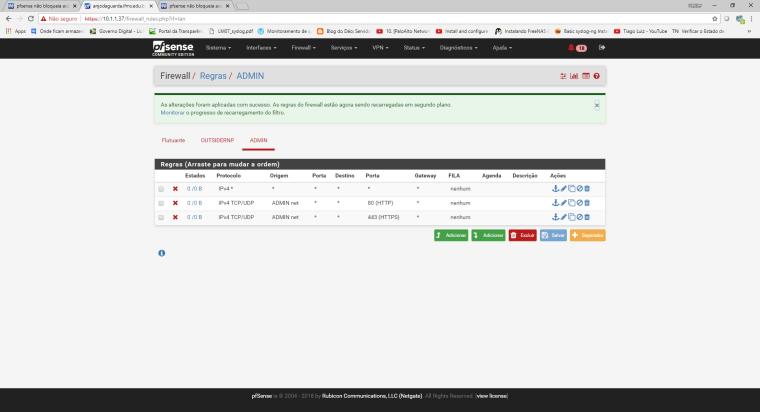
                0_1533300715048_74e59832-a1f4-468d-9fca-79ba6883be96-image.png

                andrezaomacA 1 Reply Last reply
                Reply Quote 0
                • andrezaomacA
                  andrezaomac @hcoelhos
                  last edited by

                  @hcoelhos Realmente estranho!!!!

                  Vc viu que no ícone do "sininho" no canto superior, está informando 18 alertas!!! provavelmente tem coisa errada no seu pfSense!!!
                  Verifica os alertas!!!

                  Obs: Pode ser que eu esteja falando bobagem, mas acho que não deve renomear as interfaces WAN e LAN!!!! (não tenho certeza dessa informação), eu particularmente deixo Default!!!

                  Consultoria em Servidores Linux/Windows.
                  contato@andrenetwork.com.br

                  Tecnólogo em Redes de Computadores.
                  Bacharel em Sistemas da Informação.


                  http://www.andrenetwork.com.br

                  Limeira - SP

                  1 Reply Last reply
                  Reply Quote 0
                  • H
                    hcoelhos
                    last edited by

                    Vou reinstalar o pfsense para verificar se o problema não acontece ( tomarei o cuidado de não renomear as interfaces).

                    Quanto ao sininho, é algo que tinha notado que aparecem diversos erros desde a instalação.

                    Qual versão estão utilizando ?

                    1 Reply Last reply
                    Reply Quote 0
                    • H
                      hcoelhos
                      last edited by

                      Só completando, eu não havia visto uma de suas perguntas sobre o NAT, ele está automático.

                      andrezaomacA 1 Reply Last reply
                      Reply Quote 0
                      • andrezaomacA
                        andrezaomac @hcoelhos
                        last edited by

                        @hcoelhos Mas não é esse NAT que estou falando.

                        Eu digo o que fica em Sistema >> Avançado >> aba Firewall & Nat >> Em Opções de Otimização do Firewall:

                        Consultoria em Servidores Linux/Windows.
                        contato@andrenetwork.com.br

                        Tecnólogo em Redes de Computadores.
                        Bacharel em Sistemas da Informação.


                        http://www.andrenetwork.com.br

                        Limeira - SP

                        1 Reply Last reply
                        Reply Quote 0
                        • H
                          hcoelhos
                          last edited by

                          Ah sim, foi mal. Bom, lá está com as configurações default:
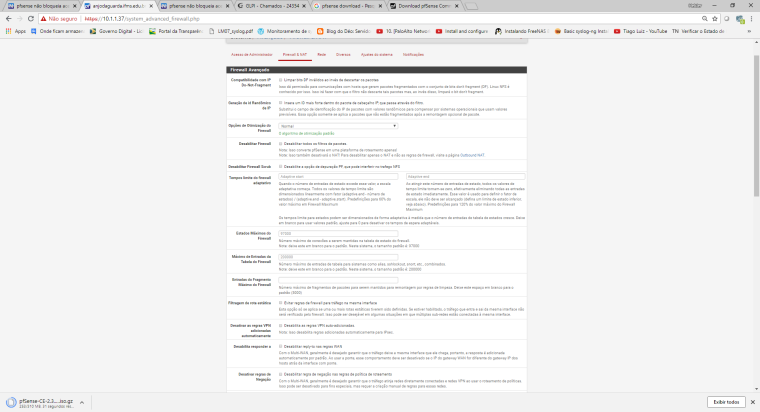
                          0_1533302855846_5d019747-bd34-4aaa-bf19-f0ac0992ed95-image.png

                          0_1533302882530_a8ff18a4-ead7-4e0f-8c24-93ce3f0c1e7e-image.png

                          andrezaomacA 1 Reply Last reply
                          Reply Quote 0
                          • andrezaomacA
                            andrezaomac @hcoelhos
                            last edited by

                            @hcoelhos Esta igual o meu!!!! Provavelmente é algum erro interno no pfSense, pode ser que tenha influencia com a troca dos nomes da interface ou pode ser que não.!

                            Consultoria em Servidores Linux/Windows.
                            contato@andrenetwork.com.br

                            Tecnólogo em Redes de Computadores.
                            Bacharel em Sistemas da Informação.


                            http://www.andrenetwork.com.br

                            Limeira - SP

                            1 Reply Last reply
                            Reply Quote 0
                            • H
                              hcoelhos
                              last edited by

                              Voce está usando a 2.4 ?

                              andrezaomacA 1 Reply Last reply
                              Reply Quote 0
                              • andrezaomacA
                                andrezaomac @hcoelhos
                                last edited by

                                @hcoelhos 2.3.4

                                Consultoria em Servidores Linux/Windows.
                                contato@andrenetwork.com.br

                                Tecnólogo em Redes de Computadores.
                                Bacharel em Sistemas da Informação.


                                http://www.andrenetwork.com.br

                                Limeira - SP

                                1 Reply Last reply
                                Reply Quote 0
                                • H
                                  hcoelhos
                                  last edited by

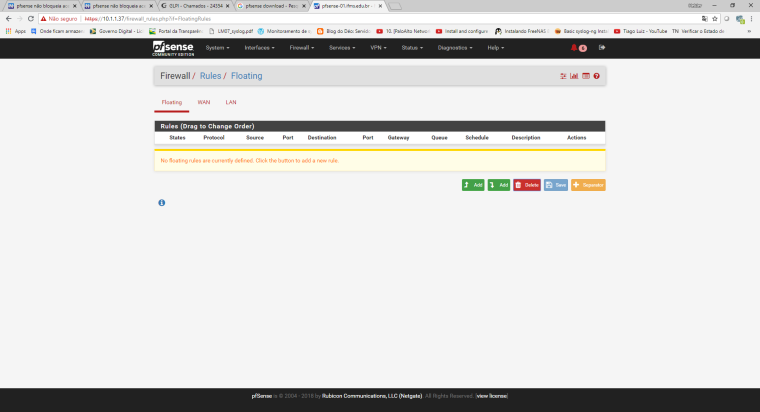
                                  Reinstalei o pfsense na versão mais atual do site 2.4.3. Após a instalação apenas configurei as interfaces, removi todas as regras de lan e criei apenas o bloqueio geral. Porém o problema persiste, segue a imagem:
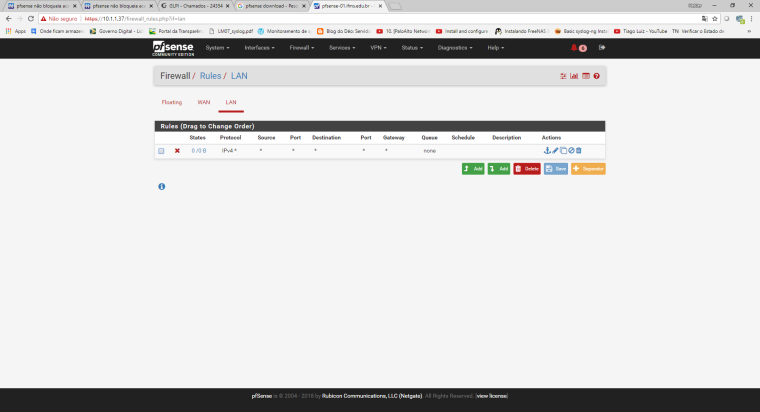
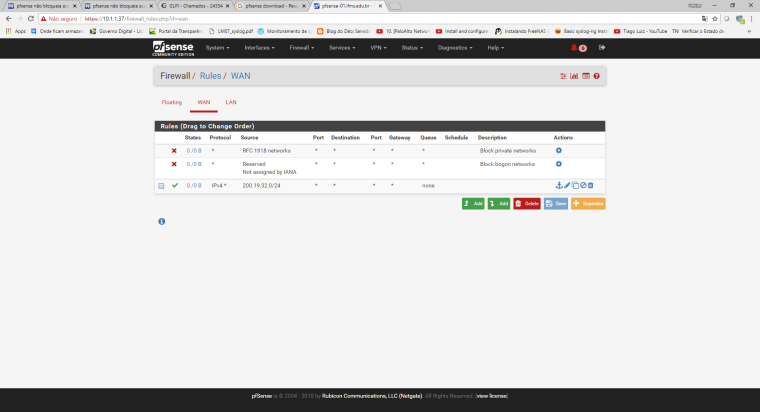
                                  0_1533307065309_2900a6d3-23d6-455d-a1c3-847e6e5fe4d6-image.png

                                  0_1533307087251_a5332f9c-e33f-4614-8321-91101d02c5f3-image.png

                                  0_1533307098927_7922ccf9-eda3-45a4-acfd-f030b8b5ab6c-image.png

                                  Minha máquina que está na lan do pfsense consegue navegar sem nenhum bloqueio, também abri abas anonimas para verificar se não é cache, além de estar postando aqui com essa máquina (ou seja, não é cache).

                                  Vou tentar reinstalar a versão 2.3.5 para verificar se não é algum bug dessa versão.

                                  Após os testes com a 2.3.5 eu posto os resultados.

                                  1 Reply Last reply
                                  Reply Quote 0
                                  • H
                                    hcoelhos
                                    last edited by

                                    Reinstalei utilizando o pfsense na versão 2.3.5 e funcionou corretamente, todos os bloqueios como devem ser.

                                    Dessa forma concluo que o problema deve ser algum bug na versão 2.4.3, inclusive os alertas (sininho) não aparecem nessa versão.

                                    Vou utilizar ela por parecer ser mais estável.

                                    obrigado @andrezaomac, grande abraço.

                                    1 Reply Last reply
                                    Reply Quote 0
                                    • marcellocM
                                      marcelloc
                                      last edited by marcelloc

                                      O primeiro ponto a investigar são os alertas vários alertas que estão aparecendo na parte superior do seu pfSense.

                                      Tenho vários pfSense 2.4.x e nenhum apresenta este comportamento que descreveu.

                                      Lembre-se que a netgate já anunciou o fim das atualizações para a 2.3.x, então pra não ficar com um firewall desatualizado, sugiro repetir o teste em um ambiente virtual por exemplo, até encontrar onde está o problema na sua configuração.

                                      Treinamentos de Elite: http://sys-squad.com

                                      Help a community developer! ;D

                                      1 Reply Last reply
                                      Reply Quote 0
                                      • H
                                        hcoelhos
                                        last edited by

                                        Ola @marcelloc,

                                        Então cara, na verdade esse é um ambiente de teste virtualizado, os alertas já estão presente logo após a instalação, sem fazer alterações. Pode ser algum problema com o vmware, não sei, mas a instalação limpa já começou com os problemas.

                                        1 Reply Last reply
                                        Reply Quote 0

                                        Hello! It looks like you're interested in this conversation, but you don't have an account yet.

                                        Getting fed up of having to scroll through the same posts each visit? When you register for an account, you'll always come back to exactly where you were before, and choose to be notified of new replies (either via email, or push notification). You'll also be able to save bookmarks and upvote posts to show your appreciation to other community members.

                                        With your input, this post could be even better 💗

                                        Register Login
                                        • First post
                                          Last post
                                        Copyright 2026 Rubicon Communications LLC (Netgate). All rights reserved.
                                        Privacy Policy · Cookie Policy